Távoli elérésre használt NAS, közzétett konténerport vagy korábban csak ideiglenesen megnyitott átjáró: az ilyen szolgáltatásokról könnyű megfeledkezni. A PHP2Shell esetében három kérdés döntő: mi érhető el, melyik futtatókörnyezet dolgozza fel a webes kéréseket, és milyen további rendszerekhez fér hozzá a szolgáltatás?
A sorozat első két cikke a PHP biztonsági helyzetét és a válaszlépéseinket, illetve az AI támogatásával végzett eszközfelmérést mutatja be. Itt a vállalkozások és a magáncélú NAS-ok üzemeltetőinek gyakorlati ellenőrzéseire összpontosítunk. A márkanév nem helyettesíti a leltárt. A friss firmware sem bizonyítja, hogy minden csomag és futó konténer naprakész.
A PHP2Shell a webes kéréseket ténylegesen kezelő környezetet érinti
A CVE-2026-109618 és a CVE-2026-109619 lehetővé teheti a kódfuttatást az alkalmazásba való bejelentkezés előtt; mindkettő CVSS v4.0 értéke 9,2. A PHP projekt 2026. október 21-én adta ki a javított 8.2.35, 8.3.36, 8.4.27 és 8.5.12 verziót. A gyártók saját, korábbi verzióágakra visszavezetett javításokat tartalmazó csomagokat is biztosíthatnak. Ezért a vonatkozó biztonsági közlemény a mérvadó, nem önmagában a verziószám.
A bejelentkezési oldal itt nem jelent automatikus védelmet. A webes kéréseket ténylegesen feldolgozó értelmezőt és a futó kiszolgálófolyamatokat kell ellenőrizni. A parancssori PHP naprakész verziója ezt önmagában nem igazolja. Ez a hagyományos webszerverekre és az alkalmazásokba, eszközökbe vagy konténerképekbe csomagolt környezetekre egyaránt vonatkozik.
A nyilvános elérés több lehet a porttovábbításnál
A leltárba az IPv4 és IPv6, a routerszabályok, az UPnP, a DDNS-nevek, a fordított proxy céljai, az alagutak és a felhőn keresztül közvetített távoli hozzáférések is beletartoznak. Minden esetben a valódi elérési útvonalat kell tisztázni: egy nyilvános IP-cím még nem sérülékeny alkalmazás. A gyártó közvetítőszolgáltatása sem jelenti automatikusan ugyanazt a támadási útvonalat. Egy elfelejtett szabály viszont elérhetővé tehet egy eredetileg belső használatra szánt szolgáltatást.
Kerüljenek fel a listára a webhelyek, CMS-ek, ügyfélportálok, tárhelykezelő panelek, valamint a mentési, felügyeleti és adminisztrációs felületek. Ugyanez érvényes a NAS-platformokra, VoIP-rendszerekre, kamerákra, nyomtatókra és vezérlőrendszerekre. Releváns PHP-komponens nélkül az eszközöket ez a két CVE nem érinti automatikusan. A nyilvános elérhetőségüket ettől függetlenül érdemes felülvizsgálni.

Synology: az operációs rendszert és a csomagokat külön kell értékelni
A Synology bizonyos PHP-függő csomagokra korlátozza az érintettséget, például a Web Stationre, a WordPressre, a Calendarra és a MailStationre. Az október 22-i közlemény PHP-csomagfrissítéseket említ a DSM 7.4, 7.3 és kifejezetten a már életciklusa végére ért DSM 7.2 számára is. Korábbi DSM-verzióknál a gyártó az érintett csomagok ideiglenes letiltását javasolja.
A PHP a Csomagkezelési központon keresztül frissíthető; a MailStationhez emellett kézi csomagfrissítés szükséges. A biztonsági közlemény a Synology PHP 7.3 csomagjához nem jelez javítást. A gyártó szerint a DSM által belsőleg használt PHP másképp van kitéve, és nincsenek kívülről elérhető moduljai. A nevekre is figyelni kell: a külső fejlesztő IDrive csomagja nem a Synology Drive; utóbbit a közlemény nem érintettként jelöli.
XPEnologyval létrehozott nem hivatalos DSM-telepítéseknél az eszközt, a betöltőt, a DSM-et és a csomagokat együtt, egyedileg kell megvizsgálni. Ez nem szokásos módon támogatott teljes Synology-rendszer. Ebből nem következik, hogy soha nem lehet frissíteni, vagy hogy minden ilyen telepítés sérülékeny. A bizonytalan frissíthetőség azonban indokolja a közvetlen internetelérés korlátozását és egy megbízhatóan karbantartható működés megtervezését.
QNAP: ellenőrizni kell az időközben megváltozott állapotot
A QNAP QSA-26-18 közleménye az október 24-i frissítés óta több QTS-, QuTS hero- és QuTScloud-ághoz sorol fel javításokat. Más felsorolt alkalmazások állapota továbbra is „Fixing”. Sem a „QNAPnak még nincs javítása”, sem a „minden megoldódott” állítás nem írja le helyesen a helyzetet. A konkrét termék, a verzióág és a hozzá tartozó javított kiadás számít. Egy QNAP-rendszerfrissítés nem javítja automatikusan a külső alkalmazások vagy saját konténerek PHP-ját.
Konténereknél két külön kérdésre kell válaszolni
Először: javított-e a futó konténer környezete? A frissített gazdagép nem helyettesíti a régi konténerképet. Az alapképnek, a további csomagoknak és a ténylegesen futó telepítésnek összhangban kell lennie. A helyi tárolóba letöltött új kép csak akkor segít, ha a szolgáltatást a javított képpel újratelepítették, és a működésellenőrzés is sikeres.
Másodszor: milyen jogosultságai és hálózati útvonalai vannak a szolgáltatásnak? A Docker bridge-hálózatai alapvetően engedélyezik a kimenő kapcsolatokat; az azonos bridge-hálózaton lévő konténerek kommunikálhatnak egymással. A belső célok elérhetősége többek között az útválasztástól és a tűzfalszabályoktól függ. Egy feltört konténer ezért nem veszi át automatikusan az egész LAN irányítását. A közösen használt hitelesítő adatok, a gazdagép feleslegesen becsatolt könyvtárai, a többletjogok vagy a csatolt Docker-socket viszont jelentősen növelhetik a következményeket. Az elkülönített hálózatokat, a célzott kimenő szabályokat és a minimális jogosultságokat ténylegesen tesztelni kell.

Hét ellenőrzés a következő munkafázishoz
- Hozzáférések felmérése: dokumentálni kell az eszközöket, alkalmazásokat, közzétett portokat és közvetítőszolgáltatásokat, felelősökkel együtt. Az IPv6 és az elfelejtett ideiglenes engedélyezések is kerüljenek bele.
- Futtatókörnyezetek azonosítása: szolgáltatásonként rögzíteni kell a rendszert, csomagokat, bővítményeket és a webes PHP-t. Ellenőrizni kell a gyártói közleményeket és a karbantartás állapotát.
- Javítás és ellenőrzés: telepíteni kell a megfelelő frissítést vagy új képet, szabályosan újraindítani az érintett szolgáltatásokat, és ellenőrizni a valóban aktív verziót.
- Kitettség csökkentése: a szükségtelen nyilvános adminisztrációs eléréseket le kell zárni. A VPN vagy egy megbízható adminisztrációs hálózat korlátozhatja a hozzáférést; a frissítések mögöttük is szükségesek.
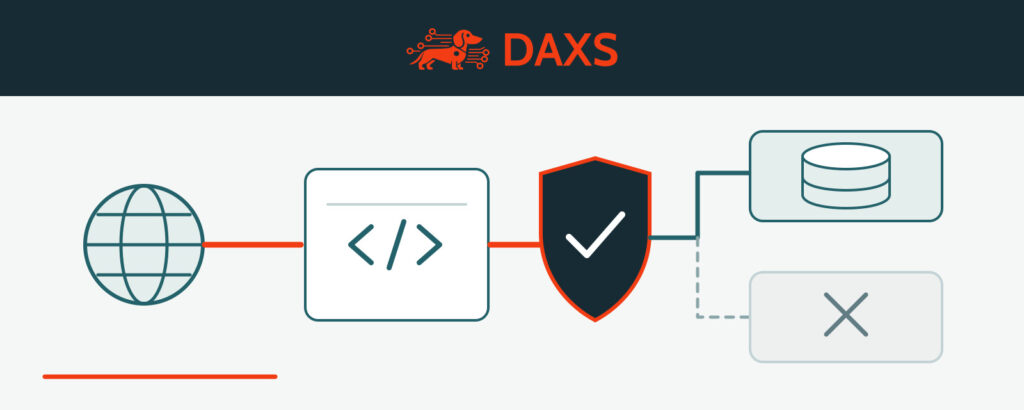
- Útvonalak és jogok tesztelése: az adatbázisokhoz, NAS-hoz, mentésekhez és felügyelethez csak a szükséges hozzáférések maradjanak. A szabályokat ellenőrzött módon kell módosítani, majd az engedélyezett alkalmazásokat is tesztelni.
- Nyomok és helyreállítás vizsgálata: értékelni kell a szokatlan hozzáféréseket, fiókokat és kimenő kapcsolatokat. Független, jogosulatlan módosítástól védett mentések és kipróbált helyreállítás szükséges; a pillanatképek önmagukban nem elegendők.
- Kivételek követése: a javítás nélküli rendszerekhez felelőst, átmeneti intézkedést és csere- vagy kivezetési tervet kell rögzíteni.

A javítás nem zárja le automatikusan az incidens vizsgálatát
A Sophos az Amazon Threat Intelligence által már október 17-én, a nyilvános bejelentés előtt észlelt kihasználási kísérletre hivatkozik. A ténylegesen kitett rendszereknél ezért a korábbi tevékenységet is értékelni kell. A sikeres frissítés nem bizonyítja, hogy előtte nem történt jogosulatlan hozzáférés. Gyanús jelek esetén rendezett incidenskezelés, megfelelő nyommegőrzés és ellenőrzött helyreállítás szükséges.
A PHP október 23. óta egy ritka további esetre is figyelmeztet, amely a munkamenethez tartozó feltöltési folyamat követésének beállításaitól függ. A friss gyártói közlemények tehát az első frissítés után is fontosak. Az üzemeltetési következmények ismerete nélkül végzett általános konfigurációmódosítás nem jó gyorsmegoldás.
Aminek nem szükséges nyilvánosnak lennie, az az ellenőrzésig ne legyen elérhető az internetről. Ez csökkenti a támadási felületet, de nem helyettesíti a javítást. A DAXS segít a szolgáltatások azonosításában, az intézkedések rangsorolásában és hatásuk dokumentálható ellenőrzésében. Beszéljük át az Ön konkrét környezetét.
Források: PHP: biztonsági közlemények és javított verziók · ENISA: PHP-alkalmazások azonosítása és a kitettség korlátozása · Synology: csomagok és DSM-verziók · Synology-SA-26:14 · QNAP QSA-26-18: termékenkénti javítási állapot · Docker: a bridge-hálózatok tulajdonságai · Sophos: kitettség, észlelések és incidensvizsgálat · NCSC-NL: PHP-függőségek · Red Hat: futtatókörnyezetek és visszavezetett javítások.