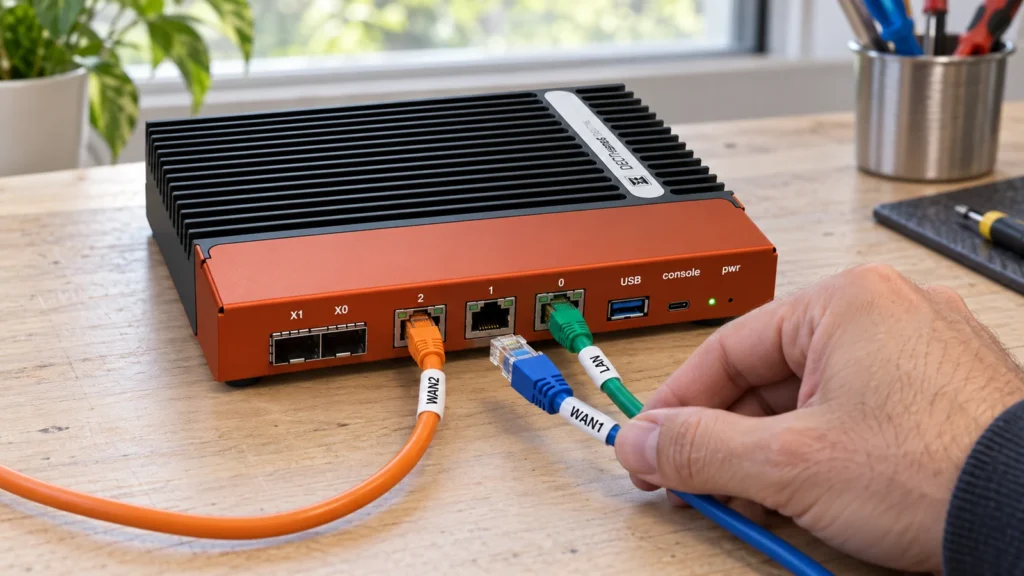
Egy nyomtatónak, egy látogató eszközének és a fájlszervernek nem kell ugyanazokat a hálózati útvonalakat elérnie. Világos hálózati zónákkal leírható, kinek melyik szolgáltatásra van szüksége. Az OPNsense ellenőrizheti a köztük lévő átjárást; az ésszerű felosztás a vállalat munkafolyamataiból indul ki.
Az eszközállománytól az engedélyezett adatfolyamokig
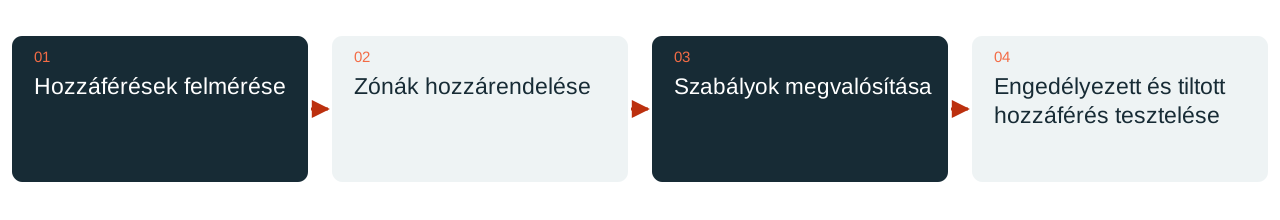
Jó kiindulópont egy egyszerű hozzáférési mátrix. Tartalmazza a kiinduló zónát, a szükséges szolgáltatást, a célpontot és az üzleti indokot. Egy munkaállomásnak szüksége lehet egy szerveren futó üzleti alkalmazásra. Egy vendégeszköznek internetelérés kell. Egy switch felügyelete kizárólag az erre kijelölt adminisztrációs útvonalon legyen elérhető.
A zónákat ezután műszakilag is kialakítjuk, például VLAN-okkal és megfelelő switchportokkal. A VLAN neve önmagában még nem hoz létre teljes védelmi határt. A hálózatok közötti forgalomnak ténylegesen az ellenőrzött átjárón kell áthaladnia; a további routerek, a figyelmen kívül hagyott Wi-Fi-hidak és a kettős hálózati csatlakozások is az ellenőrzés részei.
A szabályok konkrét célt írnak le
Az OPNsense állapottartó csomagszűrőt használ. A szabályokat az interfésszel, az iránnyal, a sorrenddel és a meglévő kapcsolatállapotokkal összefüggésben vizsgáljuk. Az újrafelhasználható aliasok áttekinthetőbbé tehetik a szabályrendszert, ha tartalmuk egyértelműen elnevezett és karbantartott. A „Szerverek” nevű alias azonban nem helyettesít egy dokumentált meghatározást.
Egy engedélyező szabály lehetőleg konkrét célpontokat és szükséges szolgáltatásokat ír le. A kezdetben tág tesztszabály felelőst és lejáratot kap. Ellenkező esetben az ideiglenes hibakeresésből gyorsan állandó, átláthatatlan hozzáférés lesz. A változtatások jobban értékelhetők, ha az üzleti indok közvetlenül a szabály megjegyzésében követhető.
A NAT, a névfeloldás és az IPv6 figyelembevétele
A címfordítás és a hozzáférési szabályok eltérő feladatot látnak el. Egy nyilvános porttovábbításhoz megfelelő engedélyezés szükséges; a módosított forráscím nem mondja meg, hogy egy alkalmazásnak elérhetőnek kell-e lennie. A DNS-nek, a DHCP-nek, az időszolgáltatásoknak és a visszirányú útvonalaknak a zónák kialakítása után is illeszkedniük kell a környezethez.
Az IPv6 külön ellenőrzést kap. Egy kizárólag IPv4-re tervezett hozzáférési mátrix figyelmen kívül hagyhat egy második aktív protokollcsaládot. A felügyeleti felületek, a VPN-kapcsolatok és a magáról a tűzfalról kiinduló forgalom is saját tesztútvonalat igényel. A szabályrendszernek a ténylegesen használt kapcsolatokat kell leképeznie.
Egy kisebb pilot megmutatja a függőségeket
Első lépésként egy áttekinthető eszközcsoport alkalmas, ismert munkafolyamattal. Az elkülönítés előtt és után ugyanazokat az alkalmazásokat teszteljük. A tesztjegyzőkönyv tudatosan elutasított hozzáféréseket is tartalmaz: a vendégek nem érik el a felügyeleti felületet, egy műszaki eszköz pedig nem léphet át tetszőlegesen a szerverhálózatba.
A DAXS a hálózattervezést összekapcsolja a meglévő switchekkel, Wi-Fi-vel, szerverszolgáltatásokkal és a napi üzemeltetéssel. Az eredmény karbantartható hozzáférési mátrix, érthető szabályokkal. Az észszerű zónaszámot a védelmi igény, az eszközfelügyelet és a karbantarthatóság határozza meg; a lehető legtöbb VLAN önmagában nem minőségi cél.
Infrastruktúra és platformok · A műszaki védelmi intézkedések elhelyezése az összképben · Beszéljünk a hálózati projektről
Források: OPNsense: állapottartó tűzfalszabályok (külső hivatkozás) · OPNsense: hálózati címfordítás (külső hivatkozás)