A tűzfal frissítése gyakran többet érint a kezelőfelületnél. A Sophos Firewall 22 új funkciókat és konkrét kompatibilitási feltételeket hoz. Telepítés előtt ezért ellenőrizni kell, melyik verzió milyen platformon fut, és mely kapcsolatoknak kell működniük az újraindítás után.
A kiindulási állapot határozza meg a lehetséges utat
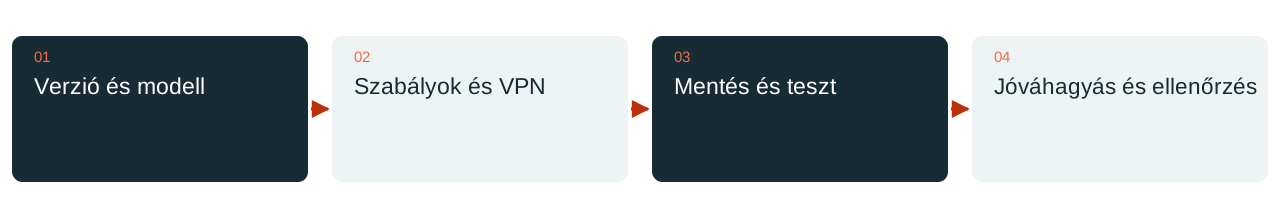
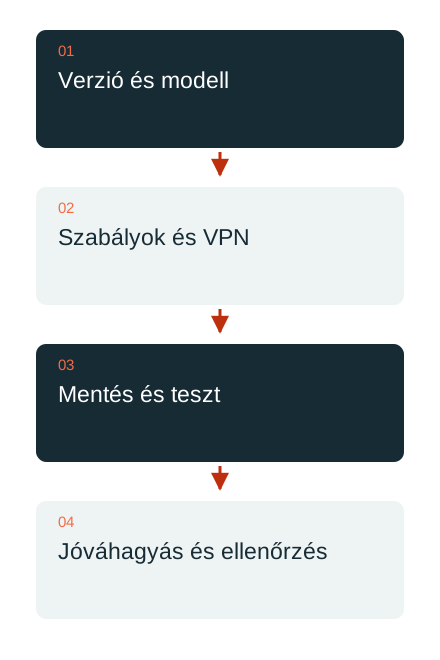
Az SFOS 22 kiadási megjegyzései kizárják az XG- és SG-hardvert a támogatott célplatformok közül. Nem engedélyezett továbbá minden átmenet egy régebbi sorozat újabb karbantartási verziójáról a 22-es verzió tetszőleges kiadására. Az ellenőrzött kiinduló és célbuild kombinációja számít; a nagyobb verziószám önmagában nem jóváhagyott frissítési út.
Virtuális és szoftveres telepítéseknél lemezterületre és partíciókra vonatkozó feltételek is számíthatnak. Egy új funkció ezért nem indok egy alkalmatlan út kikényszerítésére. Először a platformot, a licenc- és támogatási jogosultságot, a kiinduló verziót és az aktuális kompatibilitási táblázatot kell összevetni.
Az új ellenőrző funkciókat összefüggésükben kell értékelni
Az SFOS 22 GA többek között tűzfal-állapotellenőrzést és a konfigurációs változások jobb követhetőségét vezeti be. Ezek a jelzések segíthetik a vizsgálatot. Nem helyettesítik a konkrét hálózat ismeretét vagy annak eldöntését, hogy egy javasolt változtatás megfelel-e az alkalmazásoknak és a hozzáférési szabályoknak.
Az átvételhez a különösen fontos szolgáltatások rövid listája gyakran értékesebb az általános „naprakész” minősítésnél. Ide tartozik a távoli hozzáférés, a telephelyek, a közzétett alkalmazások, a névfeloldás és a ténylegesen használt adminisztrációs útvonalak. A felelősök előre megkapják, mikor és hogyan kell ezeket tesztelniük.
A VPN-t és a régebbi túloldali eszközöket külön kell vizsgálni
A 22-es verzió kiadási megjegyzései a házirendalapú IPsec megváltozott működését írják le. A régebbi UTM-eszközök és RED-modellek sem kombinálhatók tetszőlegesen új SFOS-verziókkal. Ezeket a meglévő kapcsolatok alapján kell ellenőrizni, még egy alagút meghibásodása előtt.
A zöld alagútállapot nem elegendő az átvételhez. A szükséges alkalmazást a tervezett úton kell tesztelni, a névfeloldással és a visszirányú forgalommal együtt. Telefonálásnál egy teljes hívás, telephelynél egy reprezentatív üzleti művelet szükséges. A műszaki kapcsolat így válik ellenőrzött munkafolyamattá.
Biztonsági mentés, hozzáférés és utóellenőrzés előkészítése
Frissítés előtt ellenőrizni kell az aktuális konfigurációmentést és a használatához szükséges jelszavakat. Ahol indokolt, a szokásos kezelési útvonaltól független hozzáférést is elő kell készíteni. A visszaállásnak is vannak verzió- és platformkorlátai; egy mentés nem állítható automatikusan vissza bármely régebbi kiadásra.
Az átállás után ellenőrizni kell a megállapodott funkciókat, jelzéseket és naplókat. A nyitott pontok konkrét intézkedést és felelőst kapnak. A DAXS a tényleges állomány és a gyártó aktuálisan jóváhagyott útjai alapján tervezi a karbantartást. Ez a cikk az ellenőrzési folyamatot mutatja be; a karbantartás napján érvényes célverziót akkor újra ki kell választani.
Sophos-szolgáltatások · Folyamatos IT-üzemeltetés · Egyeztessünk a karbantartásról
Források: Sophos: SFOS 22 kiadási megjegyzések (külső hivatkozás) · Sophos: SFOS 21.5 kiadási megjegyzések és átmenetek (külső hivatkozás)