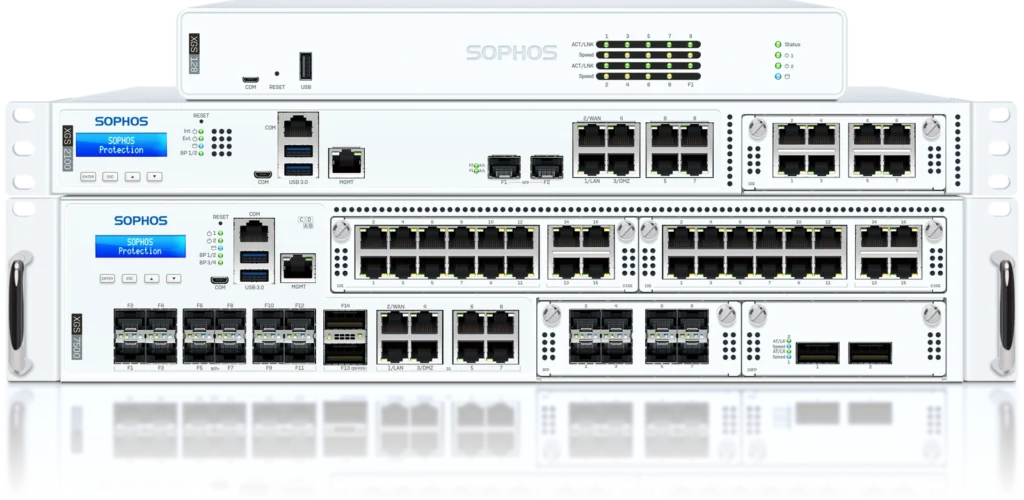
A mindennapi használatban könnyen összekeveredik az XG, SG, XGS, UTM és Sophos Firewall OS elnevezés. A frissítések és a támogatás szempontjából azonban döntő a különbség. Egy tűzfal akkor is elindulhat és továbbíthatja a forgalmat, amikor a hardvere már kívül esik a támogatott életcikluson.
A hardvert és az operációs rendszert külön kell nyilvántartani
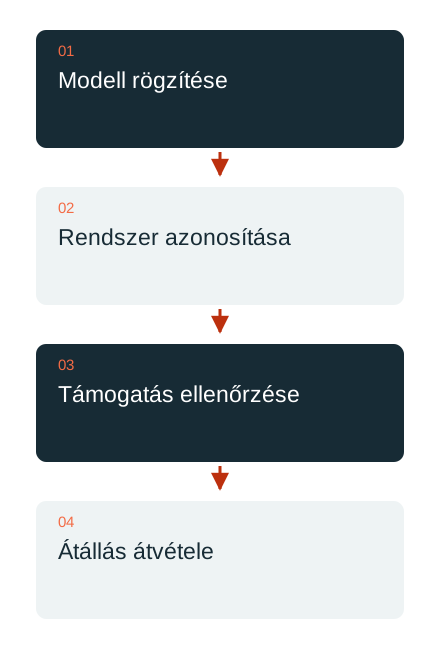
Az XG és az XGS hardvercsaládok. Az UTM és az SFOS különböző szoftverplatformokat jelöl; az SG-eszközök a telepítéstől függően különböző rendszereket futtathatnak. A vizsgálat ezért a modellel, a hardverrevízióval és a ténylegesen telepített operációs rendszerrel kezdődik. Egy régi számla vagy a hálózati tervben szereplő név önmagában nem elegendő.
A Sophos az XG-hardver életciklusának végét 2025. március 31-ében határozza meg. A jelenlegi 22-es firmware nem támogatja az XG- és SG-hardvert. Ebből nem következik minden hasonló nevű szoftvertelepítés általános leállítása: a virtuális, szoftveres és felhős telepítéseket a saját platform- és licencfeltételeik szerint kell értékelni.
A továbbra is működő forgalom nem igazolja a támogatást
A hardver életciklusának vége nem feltétlenül jelenti, hogy az eszköz aznap minden csomagot eldob. Megváltoztatja viszont a karbantartás, a hibaelhárítás és a védelmi funkciók feltételeit. Az elérhető funkciókat és frissítéseket a gyártó aktuális tájékoztatása és a tényleges jogosultságok alapján kell ellenőrizni.
Az UTM-re is külön szabályok vonatkoznak. A licenc és a támogatás átmeneti átfedése a termék életciklusának vége után nem jelent új, hosszú távú termékígéretet. A következő lépés egy megbízható leltár, nem pedig annak feltételezése, hogy a továbbra is zöld kezelőfelület tartósan elegendő védelmet és támogatást igazol.
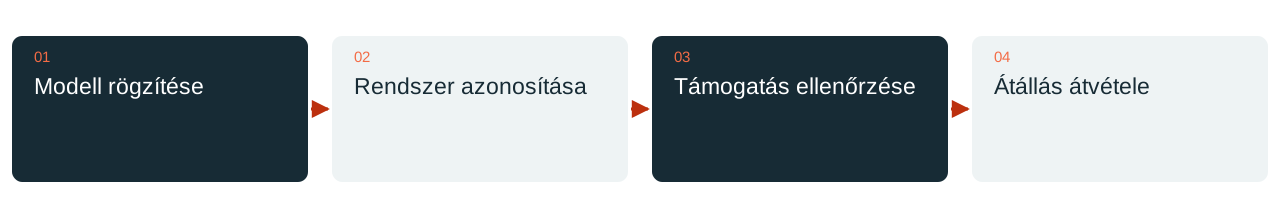
A célrendszert a valós használathoz kell méretezni
A csererendszer kiválasztásakor a kapcsolatok sávszélességét, a bekapcsolt ellenőrzéseket, az egyidejű kapcsolatokat, a VPN-t, a portigényt és a tervezett fejlődést vizsgáljuk. A modellszám nem általános teljesítményarány. Virtuális telepítés vagy más megfelelő platform is része lehet az értékelésnek.
A szükséges licenceket és szolgáltatásokat átláthatóan rendeljük hozzá az igényekhez. A rendszercsere alkalmat ad az elavult szabályok és a már nem publikált szolgáltatások felismerésére is. Egy terjedelmes konfigurációt nem indokolt teljes egészében átvinni pusztán azért, mert technikailag importálható.
Az átálláshoz külön teszt szükséges
A Sophos a támogatott átállásokhoz biztonsági mentési és visszaállítási varázslót ismertet. A feltételek között szerepelnek a megfelelő szoftververziók, az alkalmas célrendszer és a szükséges mentési kulcsok. Eltérő portszám esetén az interfészek megfeleltetésének igazodnia kell a valódi kábelekhez és hálózatokhoz. A kompatibilitást előzetesen kell ellenőrizni.
Az átvitel után a szabályokat, VPN-t, DNS-t, tanúsítványokat, adminisztrátori hozzáféréseket és fontos alkalmazásokat tesztelni és átvenni kell. Csak ezután tekinthető befejezettnek a váltás. A DAXS segít a modellek és verziók felmérésében, valamint egy követhető átállási terv elkészítésében. Egy régi terméknév önmagában nem elég a döntéshez.
Sophos a DAXS-nál · Infrastruktúra és üzemeltetés · A meglévő környezet felmérése
Források: Sophos: átállás XG-ről XGS-re (külső hivatkozás) · Sophos: kivezetési naptár (külső hivatkozás) · Sophos: az SFOS 22 által támogatott platformok (külső hivatkozás)